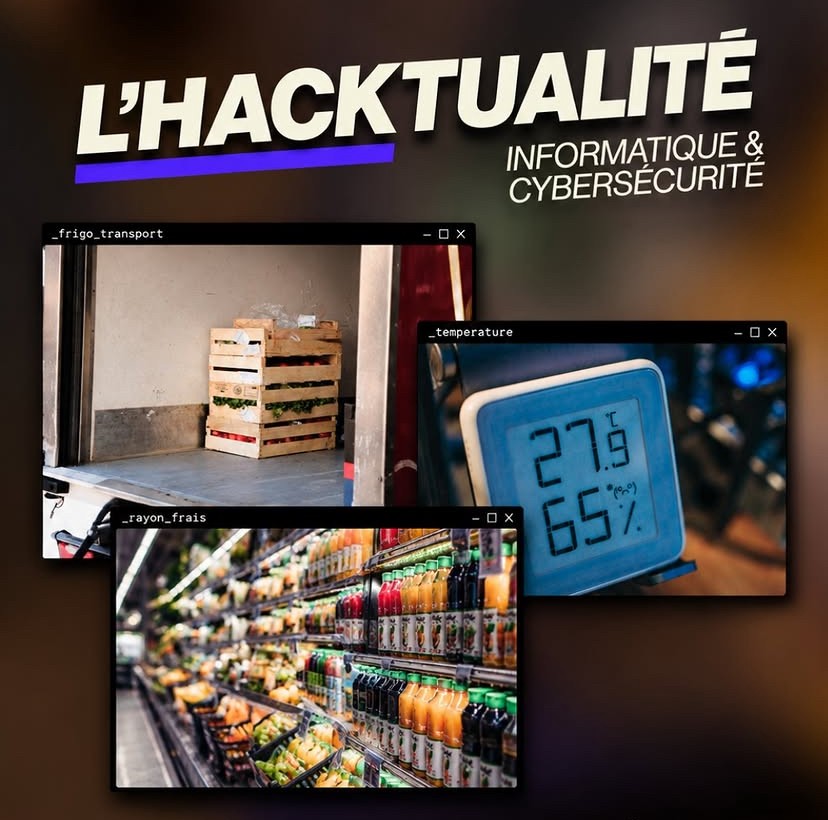
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque a fait monter la température des réfrigérateurs et des congélateurs de centaines de supermarchés en France, dont des magasins Intermarché, Coopérative U et E.Leclerc. Les pirates ont pris le contrôle à distance des systèmes de régulation frigorifique. Produits frais et surgelés détruits, pertes estimées à plusieurs millions d’euros, enquête ouverte par le parquet de Paris : ASTON École IT revient sur les faits, sur ce qu’ils révèlent pour toutes les entreprises et sur les métiers qui permettent de prévenir ce type d’attaque.
Que s’est-il passé le 12 octobre 2026 ?
Le lundi 12 octobre au matin, des salariés de supermarchés découvrent à l’ouverture des meubles frigorifiques anormalement chauds. Dans certains bacs destinés aux surgelés, la température affichée dépasse 25 °C. Le président de Coopérative U, Dominique Schelcher, confirme sur X qu’une cyberattaque touche depuis la nuit les installations de froid de plusieurs magasins de son réseau et la qualifie d’inédite.
Selon les chiffres communiqués par les enseignes à l’AFP, entre 150 et 200 magasins Intermarché et un peu moins d’une centaine de magasins Coopérative U sont concernés. E.Leclerc fait également partie des enseignes touchées. Des salariés de Carrefour Market et de Monoprix ont signalé des cas, que ces enseignes n’avaient pas confirmés au moment des premières dépêches.
Certains clients sont prévenus directement : à Bourgueil, en Indre-et-Loire, un Hyper U informe sa clientèle par SMS qu’aucun produit frais ne sera vendu dans la journée en raison d’un piratage.
Comment les pirates ont-ils procédé ?
Selon BFMTV, l’attaque a visé les systèmes de régulation frigorifique du fabricant danois Danfoss, très répandus dans les magasins français. Ces régulateurs pilotent la température et les cycles de dégivrage des vitrines et des chambres froides. Les attaquants auraient déclenché à distance un dégivrage forcé et continu, avec une consigne réglée à 50 °C.
Les pirates n’ont donc pas « cassé » les frigos : ils ont détourné une fonction normale de l’installation, utilisée habituellement pour son entretien. E.Leclerc a indiqué que l’attaque avait visé l’un de ses fournisseurs d’installations frigorifiques.
Ces équipements relèvent de l’informatique industrielle, souvent appelée OT (Operational Technology), plutôt que de l’informatique de gestion. Dans une grande surface, un superviseur central fixe les consignes de température, remonte les alarmes et conserve l’historique des relevés. Celui qui en prend le contrôle agit directement sur le monde physique.
Quelles conséquences ?
- Produits détruits : les magasins concernés ont dû jeter les produits frais et surgelés exposés à la chaleur.
- Pertes financières : un magasin E.Leclerc de Wasselonne, dans le Bas-Rhin, a dû jeter environ 220 000 euros de marchandises. À l’échelle nationale, les pertes se chiffrent en millions d’euros.
- Risques physiques : le parquet de Paris a fait état de départs de feu.
- Enquête judiciaire : le parquet de Paris s’est saisi de sa propre initiative de cette cyberattaque d’ampleur.
- Gestion de crise : Danfoss a réuni frigoristes et distributeurs dès la matinée du 12 octobre pour rétablir les systèmes.
Pourquoi cette attaque concerne toutes les entreprises
Cette affaire dépasse largement la grande distribution. Elle met en lumière trois réalités.
1. La cible n’est plus seulement l’ordinateur. Ni serveur, ni fichier client : c’est un équipement de production qui a été visé. Chambres froides, chaufferies, lignes de production, contrôle d’accès, vidéosurveillance, gestion technique des bâtiments : chaque équipement connecté peut devenir une porte d’entrée.
2. Le maillon faible peut être un fournisseur. De nombreux équipements sont installés, maintenus et parfois pilotés à distance par des prestataires. Leur sécurité fait partie de celle de l’entreprise.
3. L’impact est immédiat et visible. Rayons vides dès l’ouverture, clients prévenus par SMS, pertes chiffrées le jour même : une attaque sur l’informatique industrielle touche directement l’activité et la réputation.
Les bons réflexes pour sécuriser des équipements connectés
Sans préjuger des conclusions de l’enquête, voici les bonnes pratiques généralement recommandées pour protéger les équipements industriels et connectés :
- Inventorier tous les équipements connectés et savoir qui peut y accéder.
- Ne jamais exposer une interface de supervision directement sur Internet ; passer par un accès sécurisé avec authentification forte.
- Changer les mots de passe par défaut et supprimer les comptes inutilisés.
- Séparer le réseau des équipements industriels du réseau bureautique.
- Appliquer les mises à jour de sécurité fournies par les fabricants.
- Encadrer et tracer les accès à distance des prestataires.
- Surveiller les changements de consignes et configurer des alertes en cas d’anomalie.
- Prévoir un mode de fonctionnement dégradé et un plan de continuité d’activité.
Les métiers qui protègent ces systèmes
- Technicien et administrateur systèmes et réseaux : il conçoit, configure et maintient les réseaux de l’entreprise, y compris ceux qui relient les équipements connectés. C’est le premier rempart.
- Analyste SOC (Security Operations Center) : il surveille en continu les systèmes, détecte les comportements anormaux, comme un changement de consigne en pleine nuit, et déclenche la réponse à incident.
- Spécialiste de la cybersécurité des systèmes industriels : il connaît les contraintes propres aux équipements de production et sécurise leur supervision.
- Responsable de la sécurité des systèmes d’information (RSSI) : il définit la politique de sécurité, pilote la gestion des risques et encadre les fournisseurs.
Se former ou recruter avec ASTON École IT
ASTON École IT, école d’informatique du réseau TALIS implantée à Arcueil (Île-de-France) et à Lille, forme aux métiers des systèmes, des réseaux et de la cybersécurité.
Vous souhaitez travailler dans la cybersécurité ou les réseaux ? ASTON propose des formations diplômantes et certifiantes en alternance, dont le BTS CIEL (Cybersécurité, Informatique et réseaux, Électronique) et jusqu’à la formation d’Expert en Sécurité Digitale.
- Découvrir nos formations diplômantes : https://www.aston-institut.com/etudiant/
- Candidater : https://www.aston-institut.com/candidatez/
Vous êtes une entreprise ?
- Recruter un alternant : renforcez votre équipe IT avec un profil formé aux menaces actuelles, opérationnel dans vos locaux et suivi par l’école pendant toute la durée du contrat. Contactez notre équipe entreprises : alternance-aston@aston-institut.com.
- Former vos équipes : ASTON propose des formations continues et des certifications en cybersécurité (ISO 27001 Lead Implementer et Lead Auditor, ISO 27005 Risk Manager, EBIOS Risk Manager). Consulter le catalogue : https://www.aston-institut.com/nos-formations/
Questions fréquentes
Quelles enseignes ont été touchées par la cyberattaque du 12 octobre 2026 ? Des magasins Intermarché, Coopérative U et E.Leclerc ont été touchés dans la nuit du 11 au 12 octobre 2026. Des cas ont aussi été signalés par des salariés de Carrefour Market et de Monoprix, sans confirmation de ces enseignes au moment des premières dépêches.
Comment des pirates ont-ils pu faire chauffer des frigos à distance ? Selon BFMTV, ils ont pris le contrôle des systèmes de régulation frigorifique et déclenché un dégivrage forcé et continu, avec une consigne réglée à 50 °C. Ils ont détourné une fonction normale de l’installation.
Une entreprise qui n’est pas dans la grande distribution est-elle concernée ? Oui. Tout équipement connecté et piloté à distance (chauffage, production, contrôle d’accès, vidéosurveillance) peut être visé. La sécurité des fournisseurs et prestataires qui y accèdent compte autant que celle de l’entreprise.
Quels métiers permettent de prévenir ce type d’attaque ? Les techniciens et administrateurs systèmes et réseaux, les analystes SOC, les spécialistes de la cybersécurité industrielle et les responsables de la sécurité des systèmes d’information (RSSI).
Où se former à la cybersécurité en alternance à Lille ou en Île-de-France ? ASTON École IT, école d’informatique du réseau TALIS, forme aux métiers des systèmes, des réseaux et de la cybersécurité en alternance sur ses campus d’Arcueil et de Lille.
Sources
- AFP, reprise par Paris Match : https://www.parismatch.be/actualites/monde/2026/10/12/inedit-et-dune-extreme-gravite-de-nombreux-supermarches-contraints-de-jeter-une-grande-quantite-de-produits-frais-et-surgeles-en-france-2K5XHP7LYFB6PCUIU56YP65GQA/
- Brut : https://www.brut.media/fr/articles/cooperative-u-et-intermarche-victimes-d-une-cyberattaque-visant-leurs-installations-frigorifiques
- MacGeneration : https://www.macg.co/ailleurs/2026/10/des-frigos-regles-50-degc-une-cyberattaque-frappe-des-centaines-de-supermarches-francais-311593
- Journal du Geek : https://www.journaldugeek.com/2026/10/12/super-u-leclerc-et-intermarche-victime-dune-cyberattaque-massive-deja-270-000-euros-de-pertes/
- Solutions Numériques : https://www.solutions-numeriques.com/?p=250717
- Economie Matin : https://www.economiematin.fr/?p=233732